Domain messapparat.de kaufen?
Wir ziehen mit dem Projekt
messapparat.de um.
Sind Sie am Kauf der Domain
messapparat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain messapparat.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie heißt das Gerät/Instrument?
Um deine Frage zu beantworten, bräuchte ich mehr Informationen. Welches Gerät oder Instrument meinst du? **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Kodak KalibrierungKodak KalibrierungDurchführung einer Scannerkalibrierung per Remote Zugriff durch Kodak Servicetechniker. Zur Durchführung müssen die passenden Scannerkalibrierungsblätter für Ihren Scanner vorliegen. Dieses können Sie direkt über uns bestellen.Die Aufwände betragen ca. 30 Minuten pro Gerät. Die Abrechnung erfolgt nach Aufwand pro AE a 15 Minuten.74,38 €*Versand: 5,80 €Sichere Weiterleitung zum Anbieter
-
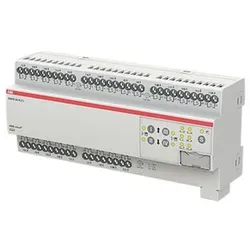
Kombi I/O Gerät KNX REG 24Ausg Handbedien Bussystem KNX mit LED-AnzeigeHinweis zur Installation: Die Installation nicht-steckerfertiger Geräte ist vom jeweiligen Netzbetreiber oder von einem eingetragenen Fachbetrieb vorzunehmen, der Ihnen auch bei der Einholung der Zustimmung des jeweiligen Netzbetreibers für die Installation des Gerätes behilflich ist. ABB Der 16A Combi-Aktor besitzt 24 unabhängige Schaltrelais mit denen individuell elektrische Verbraucher oder paarweise 230V AC Jalousien über ABB i-buRgeschaltet werden können. Eine manuelle Bedinung der Ausgänge ist möglich. Der Schalt- oder Fahrzustand des Ausgangs wird angezeigt. Manuelle Bedienung des Gerätes kann gesperrt werden. Es handelt sich um ein KNX-Gerät und benötigt keine zusätzliche Spannungsversorgung.507,29 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
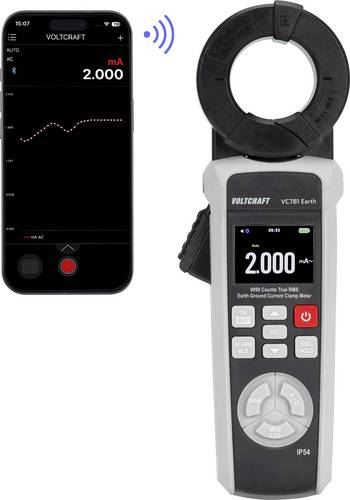
VOLTCRAFT VC781 für Erdschleifen und Erdableitstrom Messung CAT III 1000 V, CAT IV 600V Anzeige (Counts): 9999Zur spießlosen Erdungsschleifenprüfung und Erdungsleckstrommessung ohne die Erde vom Erdungssystem trennen zu müssen. Ohne zusätzliche Erdspieße setzen zu müssen sind auch schnelle und unkomplizierte Messungen an Blitzschutzsystemen, Heizungsinfrastruktur und an Vorrichtungen mit durchgehend gepflastertem oder asphaltiertem Boden möglich. Der robuste Partner für sichere Erdungsmessungen Klassifiziert nach CAT III 1000 V/CAT IV 600 V und ausgestattet mit einem übersichtlichen Display mit 9.999 Counts bietet die Voltcraft VC781 Erdungsmesszange sichere Messungen und präzise Ergebnisse. Darüber hinaus ermöglicht True RMS präzise und zuverlässige Ablesungen auch bei nicht-sinusförmigen Signalen, was in modernen Elektroinstallationen unerlässlich ist. Staub- und strahlwassergeschützt nach IP54 und versehen mit einem robusten Gummischutzrahmen ist sie auch unter widrigen Bedingungen der optimale Begleiter für professionelle Einsätze. Umfangreiche Messfunktionen und innovative Features Die VC781 punktet mit ihrer Vielseitigkeit bei der Erdungsprüfung: Sie ermöglicht die genaue Messung des Erdableitstroms in einem Bereich von 0,2 mA bis 40 A sowie die Messung des Erdschleifenwiderstands bis zu 1500 Ω. Die integrierte BPF-Funktion (Bandpassfilter) ermöglicht es, störende Frequenzen auszublenden und präzisere Messergebnisse zu erzielen. Darüber hinaus verfügt die Zange über sowohl über eine Auto- als auch eine manuelle Messbereichswahl, eine Hold-Funkt945,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Was sind die Vorteile einer graduierten Skala gegenüber einer ungraduierten Skala in der Messung von Phänomenen?
Eine graduierte Skala ermöglicht eine genauere und präzisere Messung von Phänomenen im Vergleich zu einer ungraduierten Skala. Sie erlaubt eine bessere Unterscheidung zwischen verschiedenen Ausprägungen des Phänomens. Zudem erleichtert sie die Vergleichbarkeit von Messwerten und die Interpretation der Ergebnisse. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
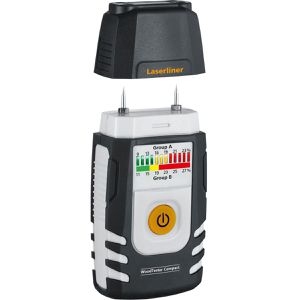
Laserliner Feuchtemessgerät WoodTester Compact LED-Anzeige, bis 10mm Messtiefe, Messung invasivGehäuse besteht zu einem Großteil aus recyceltem Kunststoff Materialfeuchtigkeitsmessung für Holz Invasive Messmetode mittels 2 Elektroden die in das Material eindringen Dual-Skala zur Unterscheidung nach Holzgruppen (A und B) Holzgruppe A (Buche, Linde, Weide, Ebenholz) Holzgruppe B (Stieleiche, Ahorn, Erle, Fichte, Birke, Esche) LED-Feuchte-Indikator mit Ampelsystem (grün, gelb, rot) Für Messung bis zu 10 mm Tiefe Feuchtigkeitsbestimmung von 9 bis 28 % Optischer Alarm bei Messwertüberschreitung 1 Tasten-Bedienung für einfache Handhabung Hold-Funktion zur Fixierung des aktuellen Messwertes in der Anzeige Robustes und ergonomisch geformtes Gehäuse Automatische Abschaltung Schutzkappe mit Selbsttest-Funktion zur Prüfung der Kalibrierung Merkmale: geeignet für: Böden, Holz, Wände Messtiefe bis: 10 mm Messverfahren: invasiv weitere Produktinformationen: Anzeige: LED Messbereich Holzgruppe A (invasiv): 9 bis 24 % Genauigkeit: +- 2 % Messbereich Holzgruppe B (invasiv): 11 bis 28 % Stromversorgung: 1x Batterie (9V Block) Maße (Messgerät): (LxBxH) 12,3 x 5,8 x 3,2 cm Gewicht (Messgerät): 140 g (inkl. Batterien) Lieferung inkl.: Batterie, Schutzkappe31,98 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
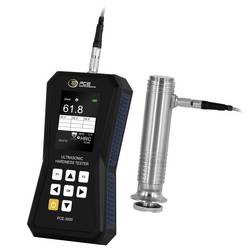
PCE Instruments Ultraschall Härteprüfgerät PCE-3000 360° Messung in HV, HRC, HB, HRB UCI-Kalibrierung ASTM A1038 NormDas Ultraschall Härteprüfgerät überzeugt durch hohe Präzision, Vielseitigkeit und eine benutzerfreundliche Bedienung für zuverlässige Härtemessungen im industriellen Umfeld. Das Gerät unterstützt mehrere Härteskalen wie HV, HRC, HB und HRB und ermöglicht Messungen in jeder beliebigen Richtung (360°). Mit dem großen TFT-Farbdisplay werden Messergebnisse übersichtlich dargestellt. Das Ultraschall Härteprüfgerät bietet eine hohe Wiederholgenauigkeit von ±3 % für HV und HB sowie ±1,5 für HRC und HRB. Die Speicherung von bis zu 150 Messwerten ermöglicht eine effiziente Dokumentation der Prüfergebnisse die im Gerät aufgerufen werden können. Das Ultraschall Härteprüfgerät verfügt über verschiedene Messmodi, darunter Einzelmessung und Durchschnittsbildung aus 3, 5 oder 10 Messungen. Die Ergebnisanzeige mit Toleranzbewertung zeigt direkt an, ob die gemessenen Werte innerhalb des definierten Bereichs liegen. Die UCI-Kalibrierung ist für verschiedene Materialien wie Stahl, Edelstahl, Aluminium, Messing und benutzerdefinierte Werkstoffe möglich. Die Bedienung erfolgt über ein intuitives Menü mit Navigationstasten und Funktionstasten. Das Ultraschall Härteprüfgerät arbeitet mit handelsüblichen AA-Batterien und bietet eine Betriebsdauer von 6 bis 8 Stunden. Die robuste Bauweise und die Einhaltung der ASTM A1038 Norm machen das Gerät ideal für den Einsatz in der Qualitätssicherung, Materialprüfung und industriellen Fertigung. Typische Anwendungsbereiche sind die Härteprüfung von Metallen, Werkstücken, Bauteilen und Schweißnähten in der Produktion, im Labor und bei der Wareneingangskontrolle.3563,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kodak KalibrierungKodak KalibrierungDurchführung einer Scannerkalibrierung per Remote Zugriff durch Kodak Servicetechniker. Zur Durchführung müssen die passenden Scannerkalibrierungsblätter für Ihren Scanner vorliegen. Dieses können Sie direkt über uns bestellen.Die Aufwände betragen ca. 30 Minuten pro Gerät. Die Abrechnung erfolgt nach Aufwand pro AE a 15 Minuten.74,38 €*Versand: 5,80 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie heißt das Gerät/Instrument?
Um deine Frage zu beantworten, bräuchte ich mehr Informationen. Welches Gerät oder Instrument meinst du? **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Kombi I/O Gerät KNX REG 24Ausg Handbedien Bussystem KNX mit LED-AnzeigeHinweis zur Installation: Die Installation nicht-steckerfertiger Geräte ist vom jeweiligen Netzbetreiber oder von einem eingetragenen Fachbetrieb vorzunehmen, der Ihnen auch bei der Einholung der Zustimmung des jeweiligen Netzbetreibers für die Installation des Gerätes behilflich ist. ABB Der 16A Combi-Aktor besitzt 24 unabhängige Schaltrelais mit denen individuell elektrische Verbraucher oder paarweise 230V AC Jalousien über ABB i-buRgeschaltet werden können. Eine manuelle Bedinung der Ausgänge ist möglich. Der Schalt- oder Fahrzustand des Ausgangs wird angezeigt. Manuelle Bedienung des Gerätes kann gesperrt werden. Es handelt sich um ein KNX-Gerät und benötigt keine zusätzliche Spannungsversorgung.507,29 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
VOLTCRAFT VC781 für Erdschleifen und Erdableitstrom Messung CAT III 1000 V, CAT IV 600V Anzeige (Counts): 9999Zur spießlosen Erdungsschleifenprüfung und Erdungsleckstrommessung ohne die Erde vom Erdungssystem trennen zu müssen. Ohne zusätzliche Erdspieße setzen zu müssen sind auch schnelle und unkomplizierte Messungen an Blitzschutzsystemen, Heizungsinfrastruktur und an Vorrichtungen mit durchgehend gepflastertem oder asphaltiertem Boden möglich. Der robuste Partner für sichere Erdungsmessungen Klassifiziert nach CAT III 1000 V/CAT IV 600 V und ausgestattet mit einem übersichtlichen Display mit 9.999 Counts bietet die Voltcraft VC781 Erdungsmesszange sichere Messungen und präzise Ergebnisse. Darüber hinaus ermöglicht True RMS präzise und zuverlässige Ablesungen auch bei nicht-sinusförmigen Signalen, was in modernen Elektroinstallationen unerlässlich ist. Staub- und strahlwassergeschützt nach IP54 und versehen mit einem robusten Gummischutzrahmen ist sie auch unter widrigen Bedingungen der optimale Begleiter für professionelle Einsätze. Umfangreiche Messfunktionen und innovative Features Die VC781 punktet mit ihrer Vielseitigkeit bei der Erdungsprüfung: Sie ermöglicht die genaue Messung des Erdableitstroms in einem Bereich von 0,2 mA bis 40 A sowie die Messung des Erdschleifenwiderstands bis zu 1500 Ω. Die integrierte BPF-Funktion (Bandpassfilter) ermöglicht es, störende Frequenzen auszublenden und präzisere Messergebnisse zu erzielen. Darüber hinaus verfügt die Zange über sowohl über eine Auto- als auch eine manuelle Messbereichswahl, eine Hold-Funkt945,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die Vorteile einer graduierten Skala gegenüber einer ungraduierten Skala in der Messung von Phänomenen?
Eine graduierte Skala ermöglicht eine genauere und präzisere Messung von Phänomenen im Vergleich zu einer ungraduierten Skala. Sie erlaubt eine bessere Unterscheidung zwischen verschiedenen Ausprägungen des Phänomens. Zudem erleichtert sie die Vergleichbarkeit von Messwerten und die Interpretation der Ergebnisse. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.